API-Schlüssel erstellen und verwalten

API-Schlüssel ermöglichen die programmatische Interaktion mit Middlewr — Links erstellen, Analytics abrufen oder Ihren Workspace über die API verwalten. Jeder Schlüssel besitzt eine Berechtigungsstufe, die festlegt, worauf er zugreifen kann. Diese Anleitung behandelt das Erstellen, Verwenden und Löschen von API-Schlüsseln.
Voraussetzungen
- Ein Middlewr-Konto
- Die Admin-Rolle im Workspace (die Verwaltung von API-Schlüsseln ist Administratoren vorbehalten)
Schritt 1: Zu den API-Schlüsseln navigieren
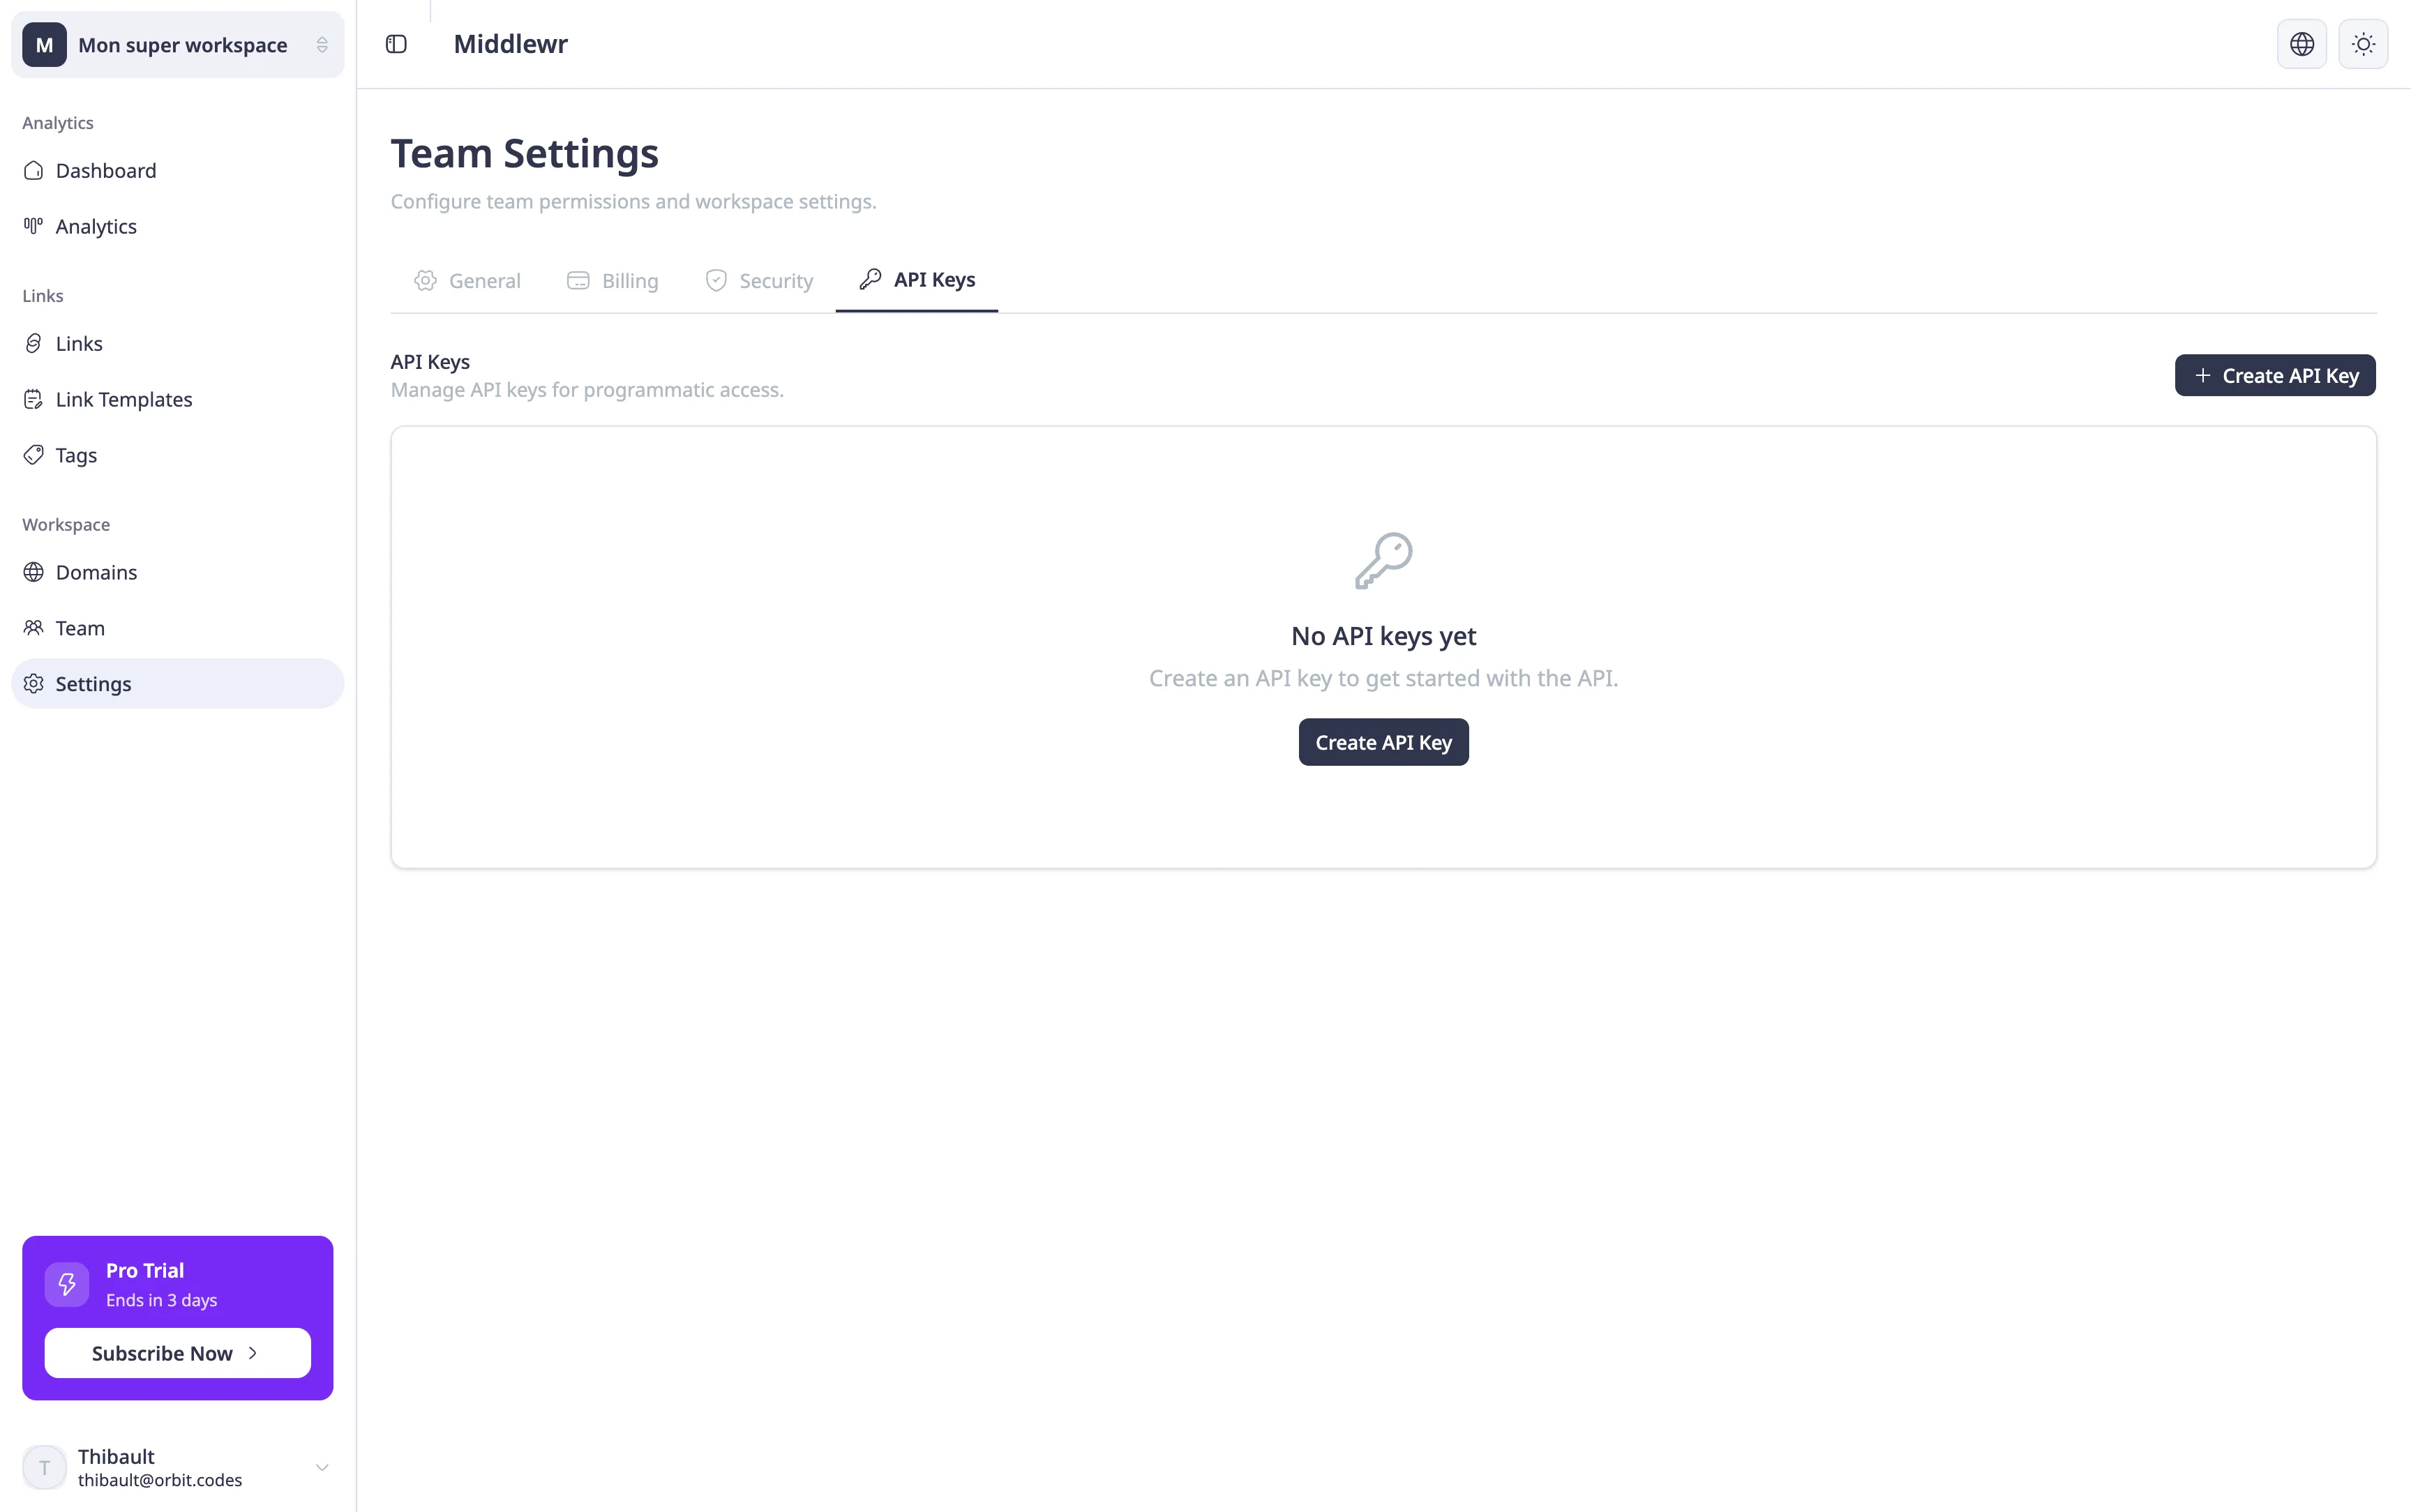
Öffnen Sie Einstellungen über die Seitenleiste und klicken Sie auf den Tab API-Schlüssel. Diese Seite zeigt alle vorhandenen API-Schlüssel des Workspace mit Name, Schlüsselpräfix, Berechtigungsstufe, letztem Nutzungsdatum und Erstellungsdatum.
Falls noch keine Schlüssel vorhanden sind, sehen Sie einen leeren Zustand mit der Aufforderung, Ihren ersten Schlüssel zu erstellen.
Schritt 2: Einen API-Schlüssel erstellen
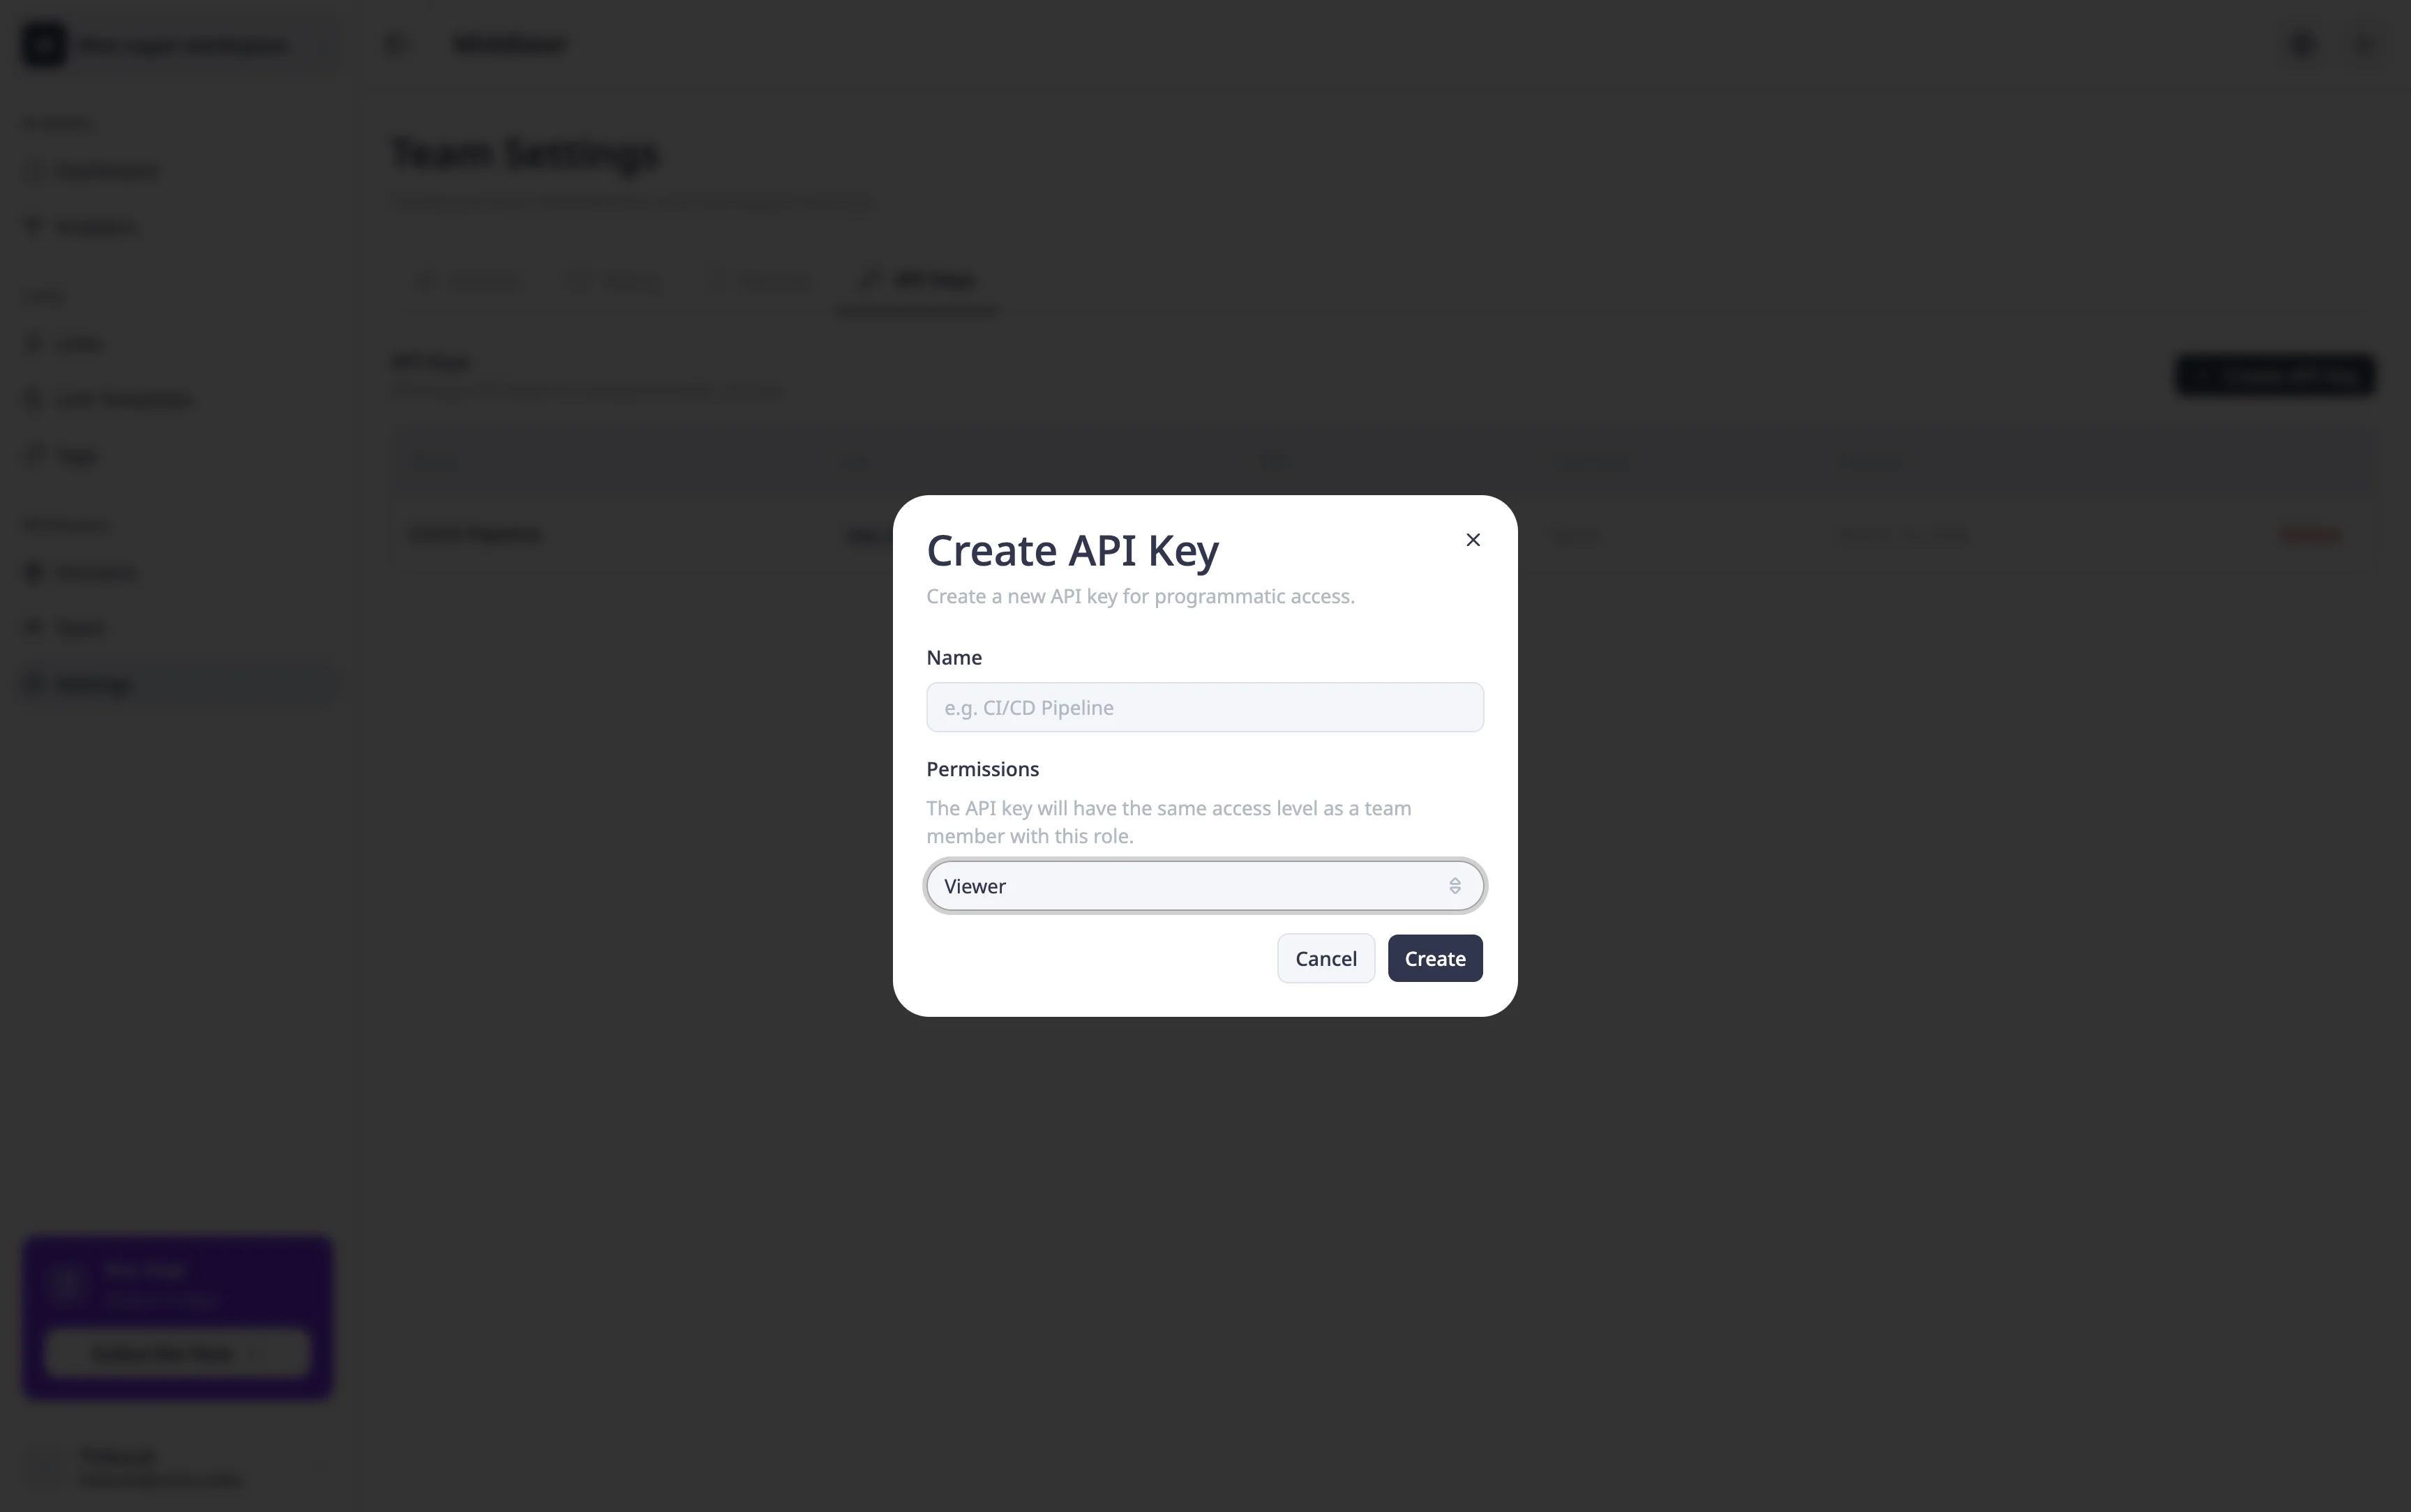
Klicken Sie auf API-Schlüssel erstellen. Ein Dialogfenster erscheint mit zwei Feldern:
- Name — eine beschreibende Bezeichnung, um diesen Schlüssel zu identifizieren (z. B. „CI/CD-Pipeline", „Marketing-Automatisierung").
- Berechtigungen — wählen Sie die Berechtigungsstufe für diesen Schlüssel aus dem Dropdown. Die verfügbaren Stufen hängen von Ihrer eigenen Rolle ab — Sie können nur Berechtigungen vergeben, die Ihrer eigenen Stufe entsprechen oder darunter liegen.
Klicken Sie auf Erstellen, um den Schlüssel zu generieren.
Schritt 3: Schlüssel kopieren
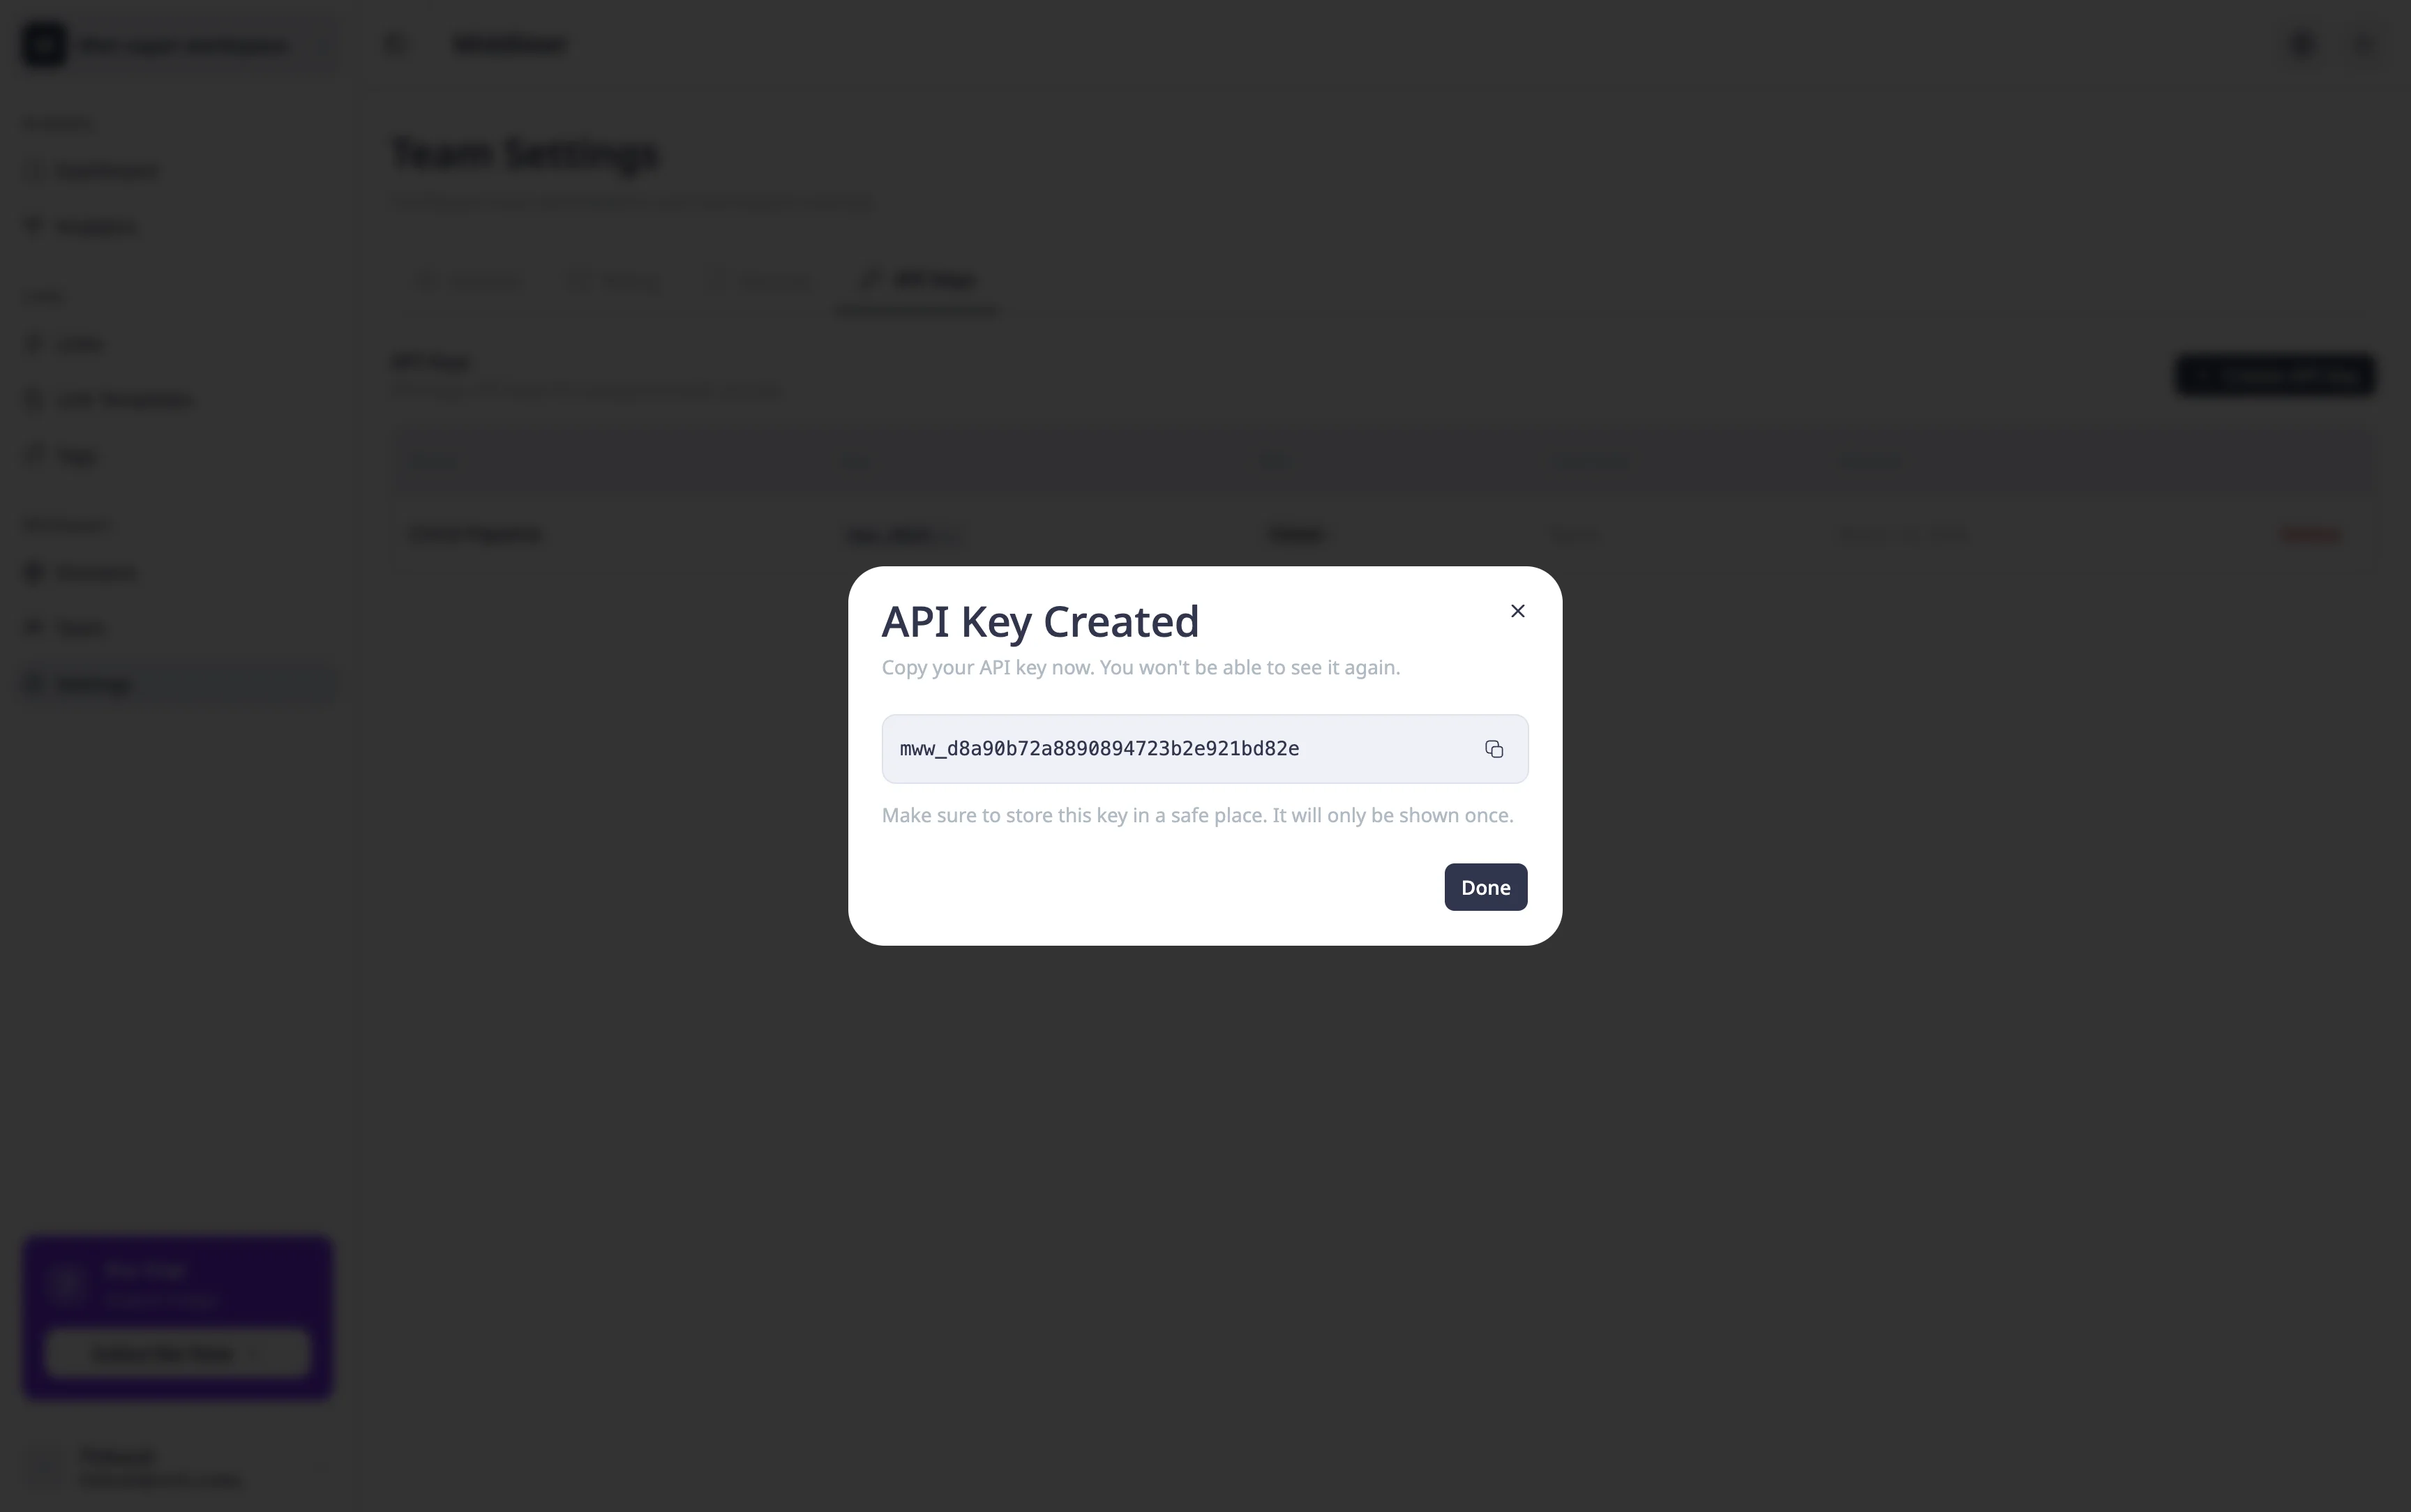
Nach der Erstellung zeigt ein Dialog Ihren vollständigen API-Schlüssel an. Dies ist das einzige Mal, dass der Schlüssel angezeigt wird — kopieren Sie ihn sofort und speichern Sie ihn an einem sicheren Ort (Secrets-Manager, Umgebungsvariable usw.).
Das Schlüsselpräfix (erste Zeichen gefolgt von ...) bleibt in der Tabelle zur Identifizierung sichtbar, aber der vollständige Schlüssel kann nicht erneut abgerufen werden.
Einen API-Schlüssel löschen
Um einen Schlüssel zu entfernen, klicken Sie auf die Löschen-Schaltfläche neben dem entsprechenden Eintrag in der Tabelle. Ein Bestätigungsdialog warnt Sie, dass jede Anwendung, die diesen Schlüssel verwendet, sofort den Zugriff verliert. Diese Aktion kann nicht rückgängig gemacht werden.
Sicherheits-Best-Practices
- Ein Schlüssel pro Integration — teilen Sie nicht einen Schlüssel zwischen mehreren Diensten. Wenn einer kompromittiert wird, können Sie ihn widerrufen, ohne die anderen zu beeinträchtigen.
- Minimale Berechtigungen — vergeben Sie jedem Schlüssel nur die Zugriffsstufe, die er tatsächlich benötigt.
- Nutzung überwachen — die Spalte „Zuletzt verwendet" hilft Ihnen, inaktive Schlüssel zu erkennen, die gelöscht werden sollten.
- Regelmäßig rotieren — erstellen Sie einen neuen Schlüssel, aktualisieren Sie Ihre Integration und löschen Sie dann den alten.
Weiterführende Themen
Jetzt, da Ihre API-Schlüssel eingerichtet sind, gibt es einiges zu entdecken:
- Links per CSV importieren und exportieren — verwalten Sie Ihre Links in großen Mengen per CSV-Import und -Export, was sich gut mit API-gesteuerten Arbeitsabläufen ergänzt.
- Abrechnung und Pläne verwalten — aktualisieren Sie Ihren Workspace, um höhere API-Ratenlimits und zusätzliche Funktionen freizuschalten, wenn Ihre Nutzung wächst.
- A/B-Testing mit Split-Routing — kombinieren Sie API-gesteuerte Linkerstellung mit Split-Routing, um Ihre A/B-Test-Arbeitsabläufe zu automatisieren.